작동 방식 살펴보기
방화벽 다이어그램 예시.
하나의 도구로 네 가지 요청을 처리했습니다. 아래 다이어그램은 모두 실제 생성 결과입니다.
입력할 내용
지사 네트워크: FortiGate 60F가 VPN으로 본사 인터넷에 연결되고, 코어 스위치와 액세스 스위치를 거쳐 VLAN 10, 20, 30에서 관리자 PC, 사무실 프린터, Wi-Fi 액세스 포인트, 출입 카메라를 연결합니다.
다음으로 시도해 보세요게스트 Wi-Fi VLAN 추가코어 스위치에 파일 서버 추가
네트워크 토폴로지 · Cisco-convention topology icons · schematex-network
완성된 다이어그램
방화벽 다이어그램이란.
방화벽 다이어그램은 방화벽이 분리하는 네트워크 존과 각 측면의 시스템을 보여줍니다. 일반적으로 인터넷 경계, DMZ, 내부 네트워크, VPN 엔드포인트, 액세스가 필요한 서버나 사용자를 표시합니다.
핵심은 경계와 그 경계를 통과하도록 허용된 경로입니다. 보안 검토나 운영 인수인계에 도움이 된다면 연결에 프로토콜, 포트 또는 용도를 표시하세요.
- Standard
- Cisco-convention topology icons
- Also follows
- Hierarchical / spine-leaf models · ANSI/TIA-606 · ONVIF
- Engine
- schematex-network
- Editable
- Double-click text, drag nodes
- Export
- SVG · PNG · PDF
누가 사용하나요
방화벽 다이어그램을 사용하는 사람.
방화벽 정책을 변경하기 전에 주변부, DMZ, 내부망, 모니터링 경계를 검토합니다.
소규모 사이트의 방화벽, VLAN, 원격 VPN 액세스, 연결된 장비를 문서화합니다.
물리적·논리적 경계, 외부 공개 시스템, 보호 대상 내부 네트워크를 확인합니다.
작동 방식
세 단계로 방화벽 다이어그램 만드는 방법.
01
설명하기
한 문단이면 시작할 수 있습니다.
“지사 네트워크: FortiGate 60F가 VPN으로 본사 인터넷에 연결되고, 코어 스위치와 액세스 스위치를 거쳐 VLAN 10, 20, 30에서 관리자 PC, 사무실 프린터, Wi-Fi 액세스 포인트, 출입 카메라를 연결합니다.”
02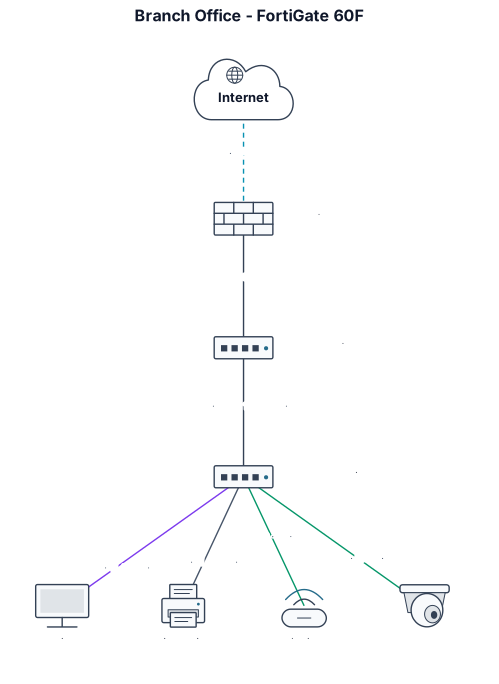
다이어그램 확인하기
알맞은 엔진으로 그립니다.
03
수정 요청하기
수정할 때마다 버전이 저장됩니다.
게스트 Wi-Fi VLAN 추가
V2 · DRAWN FROM V1, NOTHING RETYPED자주 묻는 질문
자주 묻는 질문
방화벽 다이어그램에는 무엇을 표시해야 하나요?
방화벽 장비, 방화벽이 분리하는 존, 각 존의 시스템, 경계를 통과하는 트래픽 경로를 표시하세요.
주변부 방화벽과 내부 방화벽의 차이는 무엇인가요?
주변부 방화벽은 인터넷과 조직 사이의 트래픽을 필터링하고, 내부 방화벽은 조직 내부의 네트워크를 분리합니다.
다이어그램에 방화벽 규칙을 어떻게 표시하나요?
연결에 허용된 프로토콜, 포트 또는 업무 목적을 표시하고, 흐름에 맞춰 화살표 방향을 일관되게 유지하세요.
DMZ를 포함하는 이유는 무엇인가요?
DMZ는 외부 공개 시스템을 별도 존에 배치해 내부 네트워크에 직접 연결되지 않도록 합니다.
관련 도구