実際の動作を見る
ネットワークセキュリティ図の例。
同じツールに4つの依頼。以下の図はすべて実際に生成されたものです。
入力する内容
SASEとSD-WANを経由してインターネットからエッジルーターと境界ファイアウォールへ接続するゼロトラストネットワーク。DMZのWebサーバー、コアスイッチ、データセンターサーバーに加え、ユーザーPC、ノートパソコン、Wi-Fiアクセスポイント用の内部ファイアウォール、マイクロセグメンテーションファイアウォール、アクセススイッチを配置。
次に試すSASEクラウドに接続するIDプロバイダーを追加。内部ファイアウォールの背後に保護されたデータベースを追加。
ネットワークトポロジー · Cisco-convention topology icons · schematex-network
生成された図
ネットワークセキュリティ図とは。
ネットワークセキュリティ図は、ゾーン、ファイアウォール、ゲートウェイ、ワークロード、そしてそれらの間を通るトラフィック経路など、環境のセキュリティに関わる部分を示します。アプリケーションやネットワークセグメントを取り巻く境界と制御を可視化できます。
外部ユーザーまたはサービスから保護対象のワークロードまでの経路を描き、次にそのトラフィックを検査、ルーティング、制限する制御を追加します。ネットワーク上のすべてのエンドポイントではなく、セキュリティ上の判断に影響するコンポーネントに焦点を当てます。
- Standard
- Cisco-convention topology icons
- Also follows
- Hierarchical / spine-leaf models · ANSI/TIA-606 · ONVIF
- Engine
- schematex-network
- Editable
- Double-click text, drag nodes
- Export
- SVG · PNG · PDF
利用者
ネットワークセキュリティ図を使う人。
ゼロトラストネットワークの設計時に、セグメンテーション制御と保護された経路をレビュー。
共有制御モデルのために、オンプレミス、クラウド、ポリシー管理の接続を文書化。
リモートワーカーと契約社員向けに、VPNとZTNAのアクセス経路を説明。
使い方
ネットワークセキュリティ図を3ステップで作成する方法。
01
説明する
まずは1段落で十分です。
“SASEとSD-WANを経由してインターネットからエッジルーターと境界ファイアウォールへ接続するゼロトラストネットワーク。DMZのWebサーバー、コアスイッチ、データセンターサーバーに加え、ユーザーPC、ノートパソコン、Wi-Fiアクセスポイント用の内部ファイアウォール、マイクロセグメンテーションファイアウォール、アクセススイッチを配置。”
02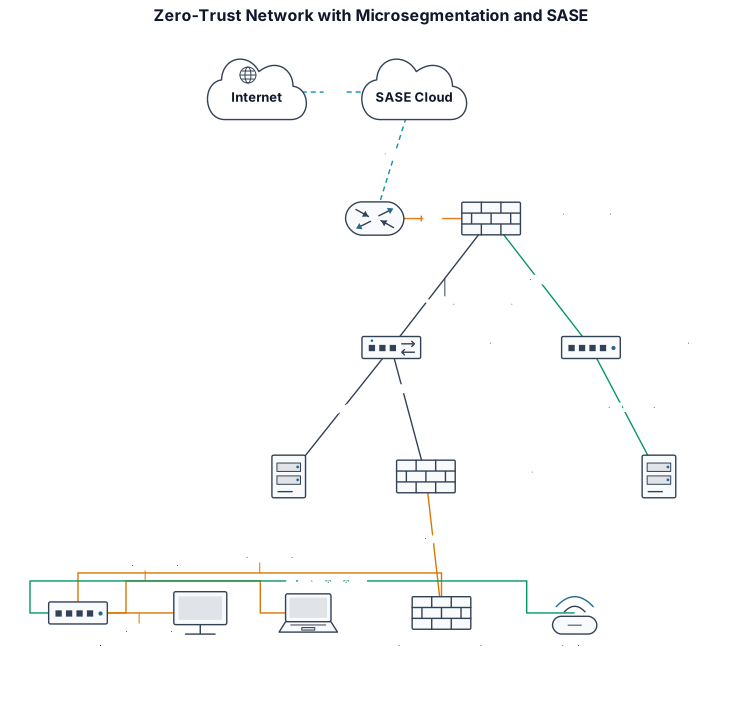
図を確認
最適なエンジンで描画します。
03
変更点を伝える
編集のたびにバージョンを保存します。
SASEクラウドに接続するIDプロバイダーを追加。
V2 · DRAWN FROM V1, NOTHING RETYPEDよくある質問
よくある質問
ネットワークセキュリティ図には何を含めますか?
関連するセキュリティゾーン、ファイアウォール、ゲートウェイ、ワークロード、IDまたはアクセスサービス、それらの間の経路を含めます。
セキュリティゾーンはどのように示しますか?
インターネット、DMZ、ユーザーネットワーク、アプリケーションネットワーク、保護データネットワークなど、ラベル付きの境界にコンポーネントをまとめ、その間にある制御を示します。
セキュリティ図でデータフローを示せますか?
はい。方向とラベルのある接続を使って、リクエストの入口、通過する制御、リクエストを受け取るアプリケーションまたはデータサービスを示します。
ネットワークセキュリティ図はどの程度詳しくすべきですか?
セグメンテーションと制御をレビューできる十分な詳細を含めます。ただし、図が対象とするセキュリティ判断に影響しないデバイスは省略します。
関連ツール

