看看實際效果
網路安全圖範例。
同一款工具,四種需求。下方每張圖都是實際產生的成果。
輸入內容
建立零信任網路:網際網路經由 SASE 和 SD-WAN 連至邊界路由器與周界防火牆,包含 DMZ 網頁伺服器、核心交換器和資料中心伺服器,並加入內部防火牆、微分段防火牆及存取交換器,連接使用者 PC、筆電與 Wi-Fi 存取點。
接著試試新增連接至 SASE 雲端的身分識別提供者。在內部防火牆後方新增受保護的資料庫。
網路拓撲圖 · Cisco-convention topology icons · schematex-network
產生的圖表
什麼是網路安全圖。
網路安全圖呈現環境中與安全性相關的部分:區域、防火牆、閘道、工作負載,以及流量在它們之間傳遞的路徑。它能讓應用程式或網路區段周圍的邊界與控制措施清楚可見。
先繪製外部使用者或服務到受保護工作負載的路徑,再加入檢查、路由或限制流量的控制措施。聚焦於會影響安全決策的元件,不必呈現網路上的每個端點。
- Standard
- Cisco-convention topology icons
- Also follows
- Hierarchical / spine-leaf models · ANSI/TIA-606 · ONVIF
- Engine
- schematex-network
- Editable
- Double-click text, drag nodes
- Export
- SVG · PNG · PDF
適用對象
誰會使用網路安全圖。
設計零信任網路時,檢視分段控制措施與受保護路徑。
記錄內部部署、雲端與原則管理連線,以建立共用控制模型。
說明遠端工作者與承包商使用的 VPN 和 ZTNA 存取路徑。
運作方式
三步驟製作網路安全圖。
01
描述需求
寫一段話就能開始。
“建立零信任網路:網際網路經由 SASE 和 SD-WAN 連至邊界路由器與周界防火牆,包含 DMZ 網頁伺服器、核心交換器和資料中心伺服器,並加入內部防火牆、微分段防火牆及存取交換器,連接使用者 PC、筆電與 Wi-Fi 存取點。”
02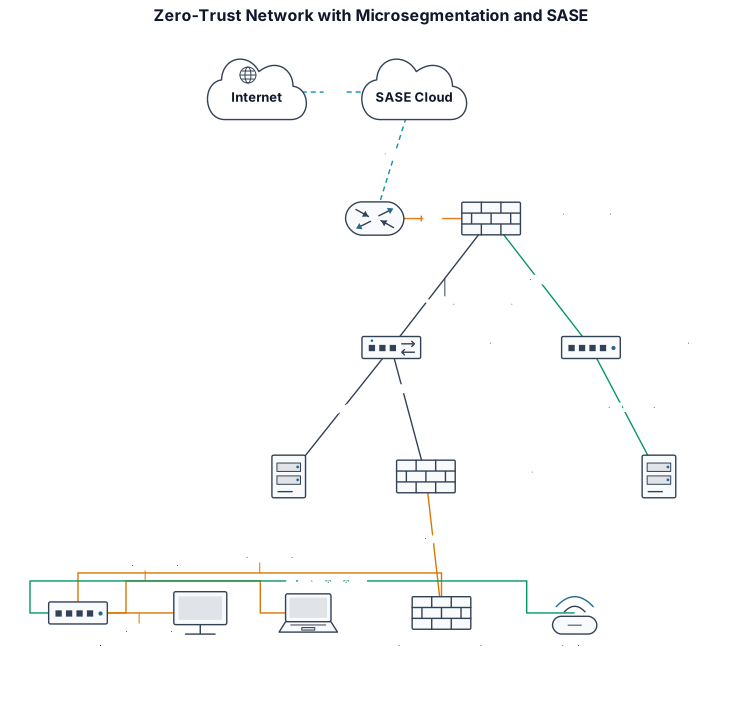
查看圖表
由合適的繪圖引擎產生。
03
提出修改
每次修改都會保留版本。
新增連接至 SASE 雲端的身分識別提供者。
V2 · DRAWN FROM V1, NOTHING RETYPED常見問題
常見問題
網路安全圖應包含哪些內容?
包含相關的安全區域、防火牆、閘道、工作負載、身分識別或存取服務,以及它們之間的路徑。
如何呈現安全區域?
將元件分組至有標籤的邊界,例如網際網路、DMZ、使用者網路、應用程式網路與受保護資料網路,再呈現它們之間的控制措施。
安全圖可以呈現資料流嗎?
可以。使用有方向且附標籤的連線,呈現請求進入的位置、經過哪些控制措施,以及由哪個應用程式或資料服務接收。
網路安全圖應該多詳細?
提供足夠細節以檢視分段與控制措施,但省略不影響該圖所要支援之安全決策的裝置。
相關工具

